KI-Richtlinie mit Muster: Was hineingehört, wenn KI nicht nur schreibt, sondern handelt
Inhaltsverzeichnis
Die meisten Muster regeln, was ins Chatfenster darf. 2026 verschicken KI-Werkzeuge aber E-Mails, ändern Daten und prüfen Verträge. Hier steht, was eine KI-Richtlinie dafür braucht, mit Formulierungen zum Übernehmen und den Schritten zur Einführung.
Eine KI-Richtlinie legt fest, welche KI-Werkzeuge Mitarbeitende nutzen dürfen, mit welchen Daten, für welche Zwecke und wer für das Ergebnis verantwortlich ist. Sie übersetzt Datenschutz, Geheimnisschutz, Vertraulichkeit und Berufsgeheimnis sowie die Pflichten aus der KI-Verordnung der EU (EU AI Act) in Regeln, die im Arbeitsalltag eine Entscheidung erlauben: Darf ich das hier eingeben? Darf ich das Ergebnis so verwenden?
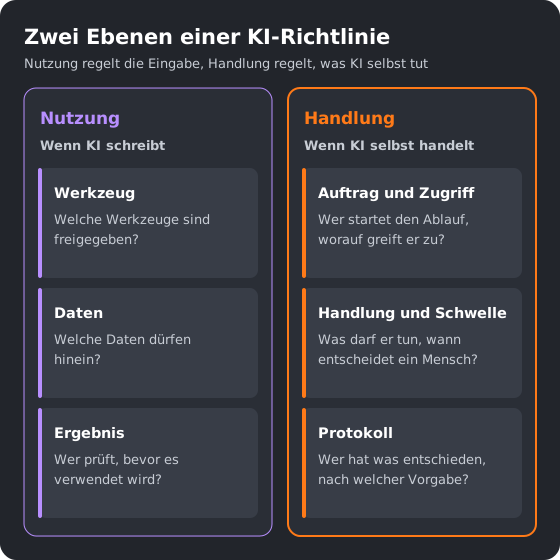
Viele Muster regeln vor allem, was in ein Chatfenster getippt werden darf. Das bleibt wichtig, reicht 2026 aber nicht mehr. KI-Werkzeuge verschicken inzwischen E-Mails, legen Dokumente ab, prüfen Verträge und weisen Aufgaben zu. Eine KI-Richtlinie braucht deshalb eine zweite Ebene. Sie legt fest, welche Handlungen KI ausführen darf, nach welchen Vorgaben und unter welchen Bedingungen ein Mensch entscheidet.
Du suchst eine Vorlage? Hier findest du zehn Musterformulierungen für deine KI-Richtlinie, mit Regeln für KI-Agenten und Beispielzeilen für die Liste der erlaubten Werkzeuge.
Ist eine KI-Richtlinie Pflicht?
Eine KI-Richtlinie ist nicht ausdrücklich gesetzlich vorgeschrieben. Sie hilft Unternehmen aber, Pflichten aus KI-Recht, Datenschutz und Arbeitsrecht in klare Regeln für Mitarbeitende zu übersetzen. Mehrere dieser Pflichten lassen sich ohne schriftliche Regeln kaum erfüllen und noch schwerer nachweisen:
- KI-Kompetenz (Art. 4 KI-Verordnung): Betreiber ergreifen Massnahmen, um die Entwicklung der KI-Kompetenz ihrer Mitarbeitenden und anderer Personen zu unterstützen, die in ihrem Auftrag mit KI-Systemen arbeiten. Diese Fassung gilt seit der Änderung durch die Verordnung (EU) 2026/1744. Vorher mussten Betreiber Massnahmen ergreifen, um nach besten Kräften sicherzustellen, dass ihr Personal und andere Personen, die in ihrem Auftrag mit KI-Systemen arbeiten, über ein ausreichendes Mass an KI-Kompetenz verfügen. Die Pflicht selbst besteht seit dem 2. Februar 2025. Eine Richtlinie mit dokumentierter Schulung ist ein naheliegender Weg, die Massnahmen zu belegen.
- Verbotene Praktiken (Art. 5): Seit dem 2. Februar 2025 sind bestimmte KI-Anwendungen verboten. Im Unternehmen betrifft das etwa KI-Systeme, die Emotionen von Mitarbeitenden ableiten, zum Beispiel aus Mimik oder Stimme, ausser aus medizinischen oder Sicherheitsgründen (Art. 5 Abs. 1 lit. f). Die Richtlinie sollte solche Zwecke ausdrücklich ausschliessen.
- Transparenz (Art. 50 Abs. 4): Seit dem 2. August 2026 legen Betreiber offen, wenn sie mit KI Deepfakes erzeugen oder Inhalte so manipulieren. Gemeint sind Bilder, Videos oder Tonaufnahmen, die wirklichen Personen, Gegenständen, Orten, Einrichtungen oder Ereignissen ähneln und einer Person fälschlich als echt oder wahrheitsgemäss erscheinen würden. Bei offensichtlich künstlerischen, kreativen, satirischen, fiktionalen oder analogen Werken oder Programmen genügt es, das Vorhandensein solcher Inhalte in geeigneter Weise offenzulegen, die die Darstellung oder den Genuss des Werks nicht beeinträchtigt. Offenlegen müssen Betreiber ausserdem KI-Texte, die veröffentlicht werden, um die Öffentlichkeit über Angelegenheiten von öffentlichem Interesse zu informieren. Diese Pflicht entfällt, wenn die Texte menschlich geprüft oder redaktionell kontrolliert wurden und eine natürliche oder juristische Person die redaktionelle Verantwortung trägt. Gewöhnliche Werbetexte fallen nach dem Wortlaut wohl nicht darunter. Für Kommunikation und Marketing gehört deshalb vor allem die Regel zu Deepfakes in die Richtlinie, einschliesslich der milderen Form für offensichtlich künstlerische oder kreative Werke. Ob eine Marketingkampagne darunter fällt, muss im Einzelfall geprüft werden.
- Hochrisiko-Einsätze (Art. 26): KI-Systeme, die dafür bestimmt sind, etwa Bewerbungen zu filtern oder über Beförderungen mitzuentscheiden, gelten nach Anhang III Nr. 4 als hochriskant, vorbehaltlich der Ausnahmen in Art. 6 Abs. 3. Diese Ausnahmen gelten nicht, wenn das System ein Profiling natürlicher Personen vornimmt, und das ist bei solchen Werkzeugen meist der Fall. Für solche Systeme gelten ab dem 2. Dezember 2027 zusätzliche Betreiberpflichten. Dazu gehört, dass Betreiber, die Arbeitgeber sind, die Arbeitnehmervertretung und die betroffenen Mitarbeitenden informieren, bevor sie das System am Arbeitsplatz in Betrieb nehmen oder verwenden (Art. 26 Abs. 7). Die Richtlinie sollte solche Einsätze an eine vorherige Freigabe binden. Welche Betreiberpflichten im Einzelnen gelten, beschreibt unser Beitrag zu Legal Workflow Software.
- Datenschutz: Gibt jemand personenbezogene Daten in ein KI-Werkzeug ein, braucht das Unternehmen dafür eine Rechtsgrundlage, mit dem Anbieter in der Regel einen Auftragsverarbeitungsvertrag (Art. 28 DSGVO) und bei voraussichtlich hohem Risiko eine Datenschutz-Folgenabschätzung (Art. 35 DSGVO). Werden die Daten ausserhalb von EU und EWR verarbeitet oder von dort abgerufen, etwa durch den Anbieter oder seine Unterauftragsverarbeiter, kommen die Regeln für Drittlandübermittlungen hinzu (Art. 44 ff. DSGVO). Entscheidungen, die allein auf automatisierter Verarbeitung beruhen und Personen erheblich betreffen, sind nur in engen Grenzen zulässig (Art. 22 DSGVO).
- Geschäftsgeheimnisse: In Deutschland ist eine Information nur dann als Geschäftsgeheimnis geschützt, wenn das Unternehmen angemessene Geheimhaltungsmassnahmen getroffen hat (§ 2 Nr. 1 lit. b GeschGehG). Eine Regel, was nicht in öffentlich zugängliche KI-Werkzeuge gehört, kann Teil dieser Massnahmen sein.
- Berufsgeheimnis: Für Informationen unter Berufsgeheimnis gelten zusätzliche Anforderungen an Auswahl und Verpflichtung des Anbieters, in Deutschland nach § 203 StGB und für Anwält:innen nach § 43e BRAO, in der Schweiz nach Art. 321 StGB. Ein Auftragsverarbeitungsvertrag allein genügt dafür nicht. § 43e BRAO verlangt etwa eine Verpflichtung des Anbieters zur Verschwiegenheit in Textform und, wenn die Dienstleistung unmittelbar einem einzelnen Mandat dient, die Einwilligung der Mandant:innen. Wird die Dienstleistung im Ausland erbracht, muss der Schutz der Geheimnisse dort dem Schutz in Deutschland vergleichbar sein (§ 43e Abs. 4 BRAO).
In der Schweiz gibt es kein eigenes KI-Gesetz. Der Bundesrat will die KI-Konvention des Europarats ratifizieren und dafür einzelne Gesetze gezielt anpassen. Nach Auffassung des EDÖB ist das Datenschutzgesetz auf KI-gestützte Datenbearbeitungen schon heute unmittelbar anwendbar. Bei automatisierten Einzelentscheidungen gilt eine Informationspflicht (Art. 21 DSG), und Personendaten von Arbeitnehmenden darf ein Arbeitgeber nur bearbeiten, soweit sie die Eignung für das Arbeitsverhältnis betreffen oder für die Durchführung des Vertrags nötig sind (Art. 328b OR). Die KI-Verordnung der EU kann Schweizer Unternehmen zudem erfassen, etwa wenn die Ergebnisse eines KI-Systems in der EU verwendet werden (Art. 2 Abs. 1 lit. c).
Oft wiegt der praktische Grund schwerer als der rechtliche. Ohne Regeln nutzen Mitarbeitende private Konten und kostenlose Werkzeuge, die niemand geprüft hat. Verbote allein verhindern diese Schatten-KI nicht. Es braucht auch freigegebene Werkzeuge, die den tatsächlichen Arbeitsbedarf abdecken.
Was in eine KI-Richtlinie gehört: zehn Bausteine
Eine brauchbare KI-Richtlinie beantwortet drei Fragen, bevor jemand ein Werkzeug öffnet. Welches Werkzeug darf ich nutzen? Welche Daten darf ich eingeben? Wer prüft das Ergebnis? Die zehn Bausteine decken diese Fragen ab. Baustein 7 regelt zusätzlich KI, die selbst handelt.
- Geltungsbereich und Begriffe. Für wen gilt die Richtlinie, auch für Externe und Leiharbeitskräfte? Was zählt als KI-Werkzeug: nur Chat-Assistenten oder auch KI-Funktionen in bestehender Software wie Office, CRM oder Übersetzung?
- Zuständigkeit. Eine benannte Person oder Rolle verantwortet die Richtlinie, gibt Werkzeuge frei und entscheidet über Ausnahmen. Ein Gremium allein ist keine Zuständigkeit.
- Freigegebene Werkzeuge. Eine Liste der erlaubten Werkzeuge, je mit Lizenz, zulässigen Datenklassen und Zweck. Dazu ein kurzer Weg, auf dem ein neues Werkzeug geprüft wird: Vertrag, Datenstandort, Training mit Kundendaten, Subprozessoren, Zugriffsrechte.
- Datenklassen. Welche Daten in welches Werkzeug dürfen, zum Beispiel als Ampel. Dazu gehört eine klare Regel für «anonymisiert»: Ein gelöschter Name reicht nicht, wenn Projekt, Ort oder Vertragsdetails die Person trotzdem erkennbar machen.
- Erlaubte und ausgeschlossene Zwecke. Die Richtlinie sollte typische erlaubte Aufgaben mit Beispielen nennen. Ausserdem sollte sie die ausgeschlossenen Zwecke benennen: verbotene Praktiken nach Art. 5 KI-Verordnung, Entscheidungen über Personen, die ausschliesslich auf automatisierter Verarbeitung beruhen und ihnen gegenüber rechtliche Wirkung entfalten oder sie in ähnlicher Weise erheblich beeinträchtigen (Art. 22 DSGVO), und Hochrisiko-Einsätze ohne vorherige Freigabe.
- Prüfung und Kennzeichnung der Ergebnisse. Wer ein Ergebnis verwendet, prüft es wie eine eigene Arbeit. Die Richtlinie legt fest, wann zusätzlich eine fachlich zuständige Person prüft und wann ein Ergebnis gekennzeichnet werden muss, etwa nach Art. 50 Abs. 4.
- KI, die handelt. Für Agenten und automatisierte Abläufe gelten eigene Regeln: welche Handlungen erlaubt sind, nach welchen Vorgaben der Ablauf arbeitet, ab welcher Schwelle ein Mensch freigibt und dass jede Handlung protokolliert wird.
- Schulung. Was Mitarbeitende wissen müssen, bevor sie ein Werkzeug nutzen, und wie die Teilnahme festgehalten wird. Das ist zugleich der Nachweis für Art. 4.
- Meldeweg. Wer meldet sich bei wem, wenn vertrauliche Daten in ein falsches Werkzeug gelangt sind, ein KI-Ergebnis an falsche Empfänger ging oder Schaden angerichtet hat? Eine Verletzung des Schutzes personenbezogener Daten meldet das Unternehmen unverzüglich und möglichst binnen 72 Stunden ab Kenntnis an die Aufsichtsbehörde, ausser sie führt voraussichtlich zu keinem Risiko (Art. 33 DSGVO). In der Schweiz besteht die Meldepflicht nur bei voraussichtlich hohem Risiko, dann «so rasch als möglich» (Art. 24 DSG). Je schneller die interne Meldung, desto eher lässt sich die Frist einhalten.
- Überprüfung. Ein fester Termin, mindestens einmal im Jahr, und klare Auslöser für eine frühere Änderung: ein neues Werkzeug, ein neuer Zweck, ein Werkzeug, das nicht mehr nur schreibt, sondern handelt, eine Gesetzesänderung, ein Vorfall.
Am meisten Wirkung im Alltag hat Baustein 4. Mitarbeitende entscheiden in Sekunden, ob sie etwas eingeben, und dafür brauchen sie keine Paragrafen, sondern eine Zuordnung, die sie sich merken können. Eine Datenampel mit drei Stufen leistet genau das.
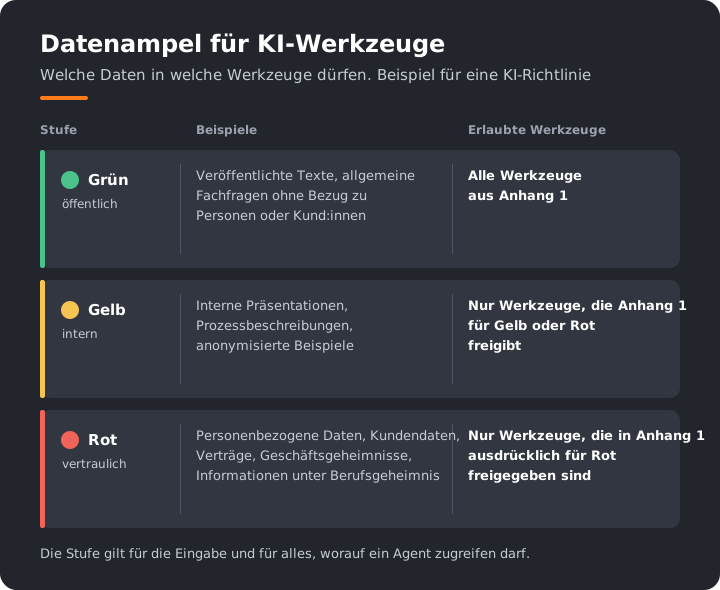
Die Ampel ersetzt nicht die Prüfung des Werkzeugs. Sie funktioniert nur, wenn die Liste aus Baustein 3 für jedes Werkzeug angibt, bis zu welcher Stufe es freigegeben ist.
KI, die handelt: Was die Richtlinie für Agenten regeln muss
Ein Chat-Assistent schreibt einen Entwurf, den ein Mensch liest. Ein Agent schickt die E-Mail ab. Mit diesem Schritt verschiebt sich das Risiko von der Eingabe zur Handlung, und die Regeln aus dem Chatfenster greifen nicht mehr. Hinzu kommt rechtlich die Zurechnung: Eine Erklärung, die ein Agent im Namen des Unternehmens abgibt, etwa eine Zusage per E-Mail, wird in der Regel dem Unternehmen zugerechnet. Für jeden Ablauf, in dem KI selbst handelt, sollte die Richtlinie deshalb vier Festlegungen treffen und ein Protokoll vorsehen:
- Wer darf den Ablauf beauftragen? Nicht jede Person im Unternehmen soll jeden Ablauf starten können. Der Vertrieb startet andere Abläufe als der Einkauf.
- Worauf darf der Ablauf zugreifen? Welche Ordner, Vorlagen, Playbooks und Systeme er lesen darf, legt die Richtlinie je Ablauf fest, nicht pauschal.
- Welche Handlungen darf er ausführen? Lesen und Entwürfe vorbereiten ist etwas anderes als Versenden, Daten ändern oder Aufgaben zuweisen. Für jede Handlung gilt eine Schwelle: die festgelegte Bedingung, ab der der Ablauf nicht selbständig weiterläuft und ein Mensch entscheidet. Das kann ein Betrag sein, eine Vertragsklausel, die das Playbook nicht vorsieht, oder ein Ergebnis, das sich nicht eindeutig einordnen lässt.
- Wer darf die Regeln des Ablaufs ändern? Nur die Person, die für einen Ablauf zuständig ist, ändert seine Vorgaben und Schwellen. Jede Änderung wird mit Datum und Namen festgehalten.
Dazu kommt das Protokoll. Welcher Ablauf hat welchen Vorgang bearbeitet, nach welcher Vorgabe, mit welchem Ergebnis, und wer hat an der Schwelle entschieden? Ohne diese Spur lässt sich ein Fehler weder finden noch erklären. Ordnet das Protokoll Handlungen einzelnen Personen zu, ist es aber auch objektiv zur Überwachung geeignet. In Deutschland hat der Betriebsrat dann in aller Regel mitzubestimmen, gleich wofür das Protokoll gedacht ist. Wo ein Betriebsrat besteht, gehört deshalb in eine Betriebsvereinbarung, wer das Protokoll auswerten darf und wofür, nicht allein in die Richtlinie.
Wie solche Abläufe in der Rechtsabteilung aussehen, zeigen unsere sieben KI-Agenten aus der Rechtsabteilung. Was Legal später nachweisen muss, wenn Agenten arbeiten, beschreibt der Beitrag Wenn Legal AI handelt.
KI-Richtlinie Muster: Formulierungen zum Übernehmen
Die folgenden Formulierungen sind eine Vorlage aus Bausteinen, keine fertige Richtlinie. Ersetze die Platzhalter in eckigen Klammern und lass das Ergebnis von Rechtsabteilung, Datenschutz und, wo vorhanden, Betriebsrat prüfen. Die Nummern folgen den zehn Bausteinen oben. Als Word-Datei mit Werkzeugliste, Datenampel, Tabelle für KI-Abläufe und Checkliste für die Einführung kannst du die Vorlage kostenlos herunterladen.
1. Geltungsbereich. «Diese Richtlinie gilt für alle Mitarbeitenden von [Unternehmen] und für Leiharbeitskräfte, die bei [Unternehmen] eingesetzt sind. Für externe Personen, die im Auftrag von [Unternehmen] KI-Werkzeuge nutzen, gilt sie, soweit ihr Vertrag darauf verweist. KI-Werkzeuge sind Anwendungen, die mit Methoden der künstlichen Intelligenz Texte, Bilder, Code oder Analysen erzeugen oder Handlungen ausführen, auch als Funktion innerhalb anderer Software.»
2. Zuständigkeit. «Verantwortlich für diese Richtlinie ist [Rolle, zum Beispiel Leitung Rechtsabteilung]. [Rolle] führt die Liste der freigegebenen Werkzeuge in Anhang 1 und entscheidet über Ausnahmen.»
3. Werkzeuge. «Für dienstliche Aufgaben dürfen nur Werkzeuge aus Anhang 1 genutzt werden, und nur mit einem Konto von [Unternehmen]. Private Konten sind für dienstliche Inhalte nicht erlaubt. Neue Werkzeuge beantragen Mitarbeitende bei [Rolle].»
4. Daten. «Anhang 1 legt für jedes Werkzeug fest, bis zu welcher Stufe es freigegeben ist. Stufe Grün umfasst öffentlich zugängliche Informationen und allgemeine Fragen ohne Bezug zu Personen oder Kund:innen; sie dürfen in alle Werkzeuge aus Anhang 1. Stufe Gelb umfasst interne Informationen; sie dürfen nur in Werkzeuge, die für Gelb oder Rot freigegeben sind. Stufe Rot umfasst personenbezogene Daten, Kundendaten, Verträge, Geschäftsgeheimnisse und Informationen unter Berufsgeheimnis; sie dürfen nur in Werkzeuge, die ausdrücklich für Rot freigegeben sind. Für Informationen unter Berufsgeheimnis muss der Anbieter zusätzlich in Textform zur Verschwiegenheit verpflichtet sein; [Rolle] prüft, ob weitere Voraussetzungen gelten, etwa eine Einwilligung. Als anonymisiert gelten Daten nur, wenn sich keine Person mehr bestimmen lässt, auch nicht über Projekt, Ort oder Vertragsdetails.»
5. Zwecke. «Ausgeschlossen sind die Emotionserkennung am Arbeitsplatz und jede nach Art. 5 der KI-Verordnung der EU (EU AI Act) verbotene Praxis. KI-Systeme, die über Einstellungen, Beförderungen, Kündigungen, Aufgabenverteilung oder die Leistung von Mitarbeitenden mitentscheiden, dürfen erst eingesetzt werden, wenn [Rolle] den Einsatz vorher freigegeben hat. Diese Freigabe ersetzt nicht die gesetzlichen Pflichten für Hochrisiko-Systeme. Entscheidungen, die Personen erheblich betreffen, trifft ein Mensch, der das Ergebnis prüft und davon abweichen kann; sie beruhen nie ausschliesslich auf dem Ergebnis eines KI-Werkzeugs.»
6. Prüfung. «Mitarbeitende prüfen KI-Ergebnisse vor der Verwendung auf Richtigkeit und Vollständigkeit, so wie sie eigene Arbeitsergebnisse prüfen. Rechtliche Aussagen, Vertragsänderungen und Texte an Kund:innen oder Behörden prüft vor der Verwendung zusätzlich eine fachlich zuständige Person. Mit KI erzeugte oder veränderte Bilder, Videos und Tonaufnahmen, die echten Personen, Gegenständen, Orten oder Ereignissen ähneln, werden vor der Veröffentlichung als KI-erzeugt gekennzeichnet.»
7. KI, die handelt. «KI-Werkzeuge, die selbständig Handlungen ausführen, dürfen nur in Abläufen eingesetzt werden, die [Rolle] freigegeben hat. Für jeden Ablauf sind die erlaubten Handlungen, die geltenden Vorgaben, die Schwelle für eine menschliche Entscheidung und die zuständige Person festgelegt. Jede Handlung wird protokolliert. Wer die Protokolle auswerten darf und zu welchem Zweck, regelt [Betriebsvereinbarung / interne Regelung vom (Datum)].»
Zu Nr. 7: Eine Zweckangabe in der Richtlinie ersetzt in Deutschland keine Betriebsvereinbarung. Für die Mitbestimmung zählt, ob das System objektiv zur Überwachung geeignet ist, nicht wofür es gedacht ist. In der Schweiz sind Systeme verboten, die das Verhalten der Mitarbeitenden überwachen sollen. Systeme mit anderem Zweck, etwa ein Protokoll der KI-Handlungen, sind zulässig, müssen aber verhältnismässig und so gestaltet sein, dass sie die Gesundheit der Mitarbeitenden nicht beeinträchtigen (Art. 26 ArGV 3).
8. Schulung. «Vor der ersten Nutzung nehmen Mitarbeitende an der Schulung [Titel] teil und wiederholen sie [jährlich / bei wesentlichen Änderungen]. Wer Hochrisiko-Systeme oder freigegebene KI-Abläufe nutzt, erhält eine zusätzliche Schulung. [Unternehmen] dokumentiert die Teilnahme.»
9. Meldeweg. «Mitarbeitende melden unverzüglich an [Kontakt], wenn vertrauliche Daten in ein nicht freigegebenes Werkzeug gelangt sind, ein KI-Ergebnis an falsche Empfänger ging, ein KI-Ergebnis Schaden angerichtet hat oder sie eine andere Verletzung des Schutzes personenbezogener Daten vermuten.»
10. Überprüfung. «Diese Richtlinie wird mindestens einmal jährlich überprüft, ausserdem bei neuen Werkzeugen, neuen Einsatzzwecken, Werkzeugen, die neu selbst Handlungen ausführen, Gesetzesänderungen und nach Vorfällen. Gültig ist die Fassung vom [Datum].»
Anhang 1, zwei Beispielzeilen. «[Werkzeug A] · Unternehmenskonto · bis Stufe Gelb · Texte entwerfen und zusammenfassen · zuständig: [Rolle]» und «[Werkzeug B] · Unternehmenskonto mit Auftragsverarbeitungsvertrag · bis Stufe Rot, ohne Informationen unter Berufsgeheimnis · Verträge nach dem Playbook prüfen · zuständig: [Rolle]».
Die KI-Richtlinie einführen: Betriebsrat, Datenschutz, Schulung
Eine KI-Richtlinie wirkt erst, wenn sie bei den Menschen ankommt und für ihre Aufgaben ein erlaubtes Werkzeug bereitsteht. Fünf Schritte bringen sie dorthin:
- Die Arbeitnehmervertretung von Anfang an beteiligen. In Deutschland ist der Betriebsrat schon in der Planung zu unterrichten, nicht erst, wenn die Werkzeuge feststehen. Die Rechtslage je Land steht unten.
- Klein anfangen. Wähle drei häufige Aufgaben, etwa Texte entwerfen, Protokolle zusammenfassen und Fragen zu internen Richtlinien beantworten. Lege für jede das Werkzeug und die zulässige Datenstufe fest.
- Datenschutz früh einbeziehen. Die oder der Datenschutzbeauftragte, oder ohne Benennung die für den Datenschutz zuständige Person, prüft die Werkzeuge, den Auftragsverarbeitungsvertrag und, wo nötig, die Datenschutz-Folgenabschätzung, bevor die Liste in Anhang 1 gilt.
- Schulen und mit einem echten Fall testen. Zwei Mitarbeitende spielen einen echten Vorgang mit der Richtlinie durch. Wo sie zögern, fehlt eine Regel oder ein Beispiel.
- Erreichbar machen. Die Richtlinie gehört dorthin, wo gearbeitet wird, und jemand beantwortet Fragen dazu schnell. Sonst entscheidet im Zweifel jede Person für sich.
Betriebsrat und Arbeitnehmervertretung in Deutschland, Österreich und der Schweiz
Deutschland. Der Arbeitgeber unterrichtet den Betriebsrat rechtzeitig über die Planung von Arbeitsverfahren und Arbeitsabläufen einschliesslich des Einsatzes von Künstlicher Intelligenz. Er berät mit ihm die Auswirkungen (§ 90 Abs. 1 Nr. 3, Abs. 2 BetrVG). Mitbestimmen kann der Betriebsrat bei technischen Einrichtungen, die dazu bestimmt sind, Verhalten oder Leistung zu überwachen (§ 87 Abs. 1 Nr. 6 BetrVG). Nach der Rechtsprechung des Bundesarbeitsgerichts genügt dafür, dass eine Einrichtung objektiv zur Überwachung geeignet ist; auf die Absicht des Arbeitgebers kommt es nicht an (etwa BAG, Beschluss vom 16. Juli 2024, 1 ABR 16/23). Bei Unternehmenskonten, die Eingaben einzelnen Personen zuordnen und speichern, liegt das nahe. Macht die Richtlinie eine Schulung verpflichtend und ist diese eine Massnahme der betrieblichen Berufsbildung, bestimmt der Betriebsrat bei ihrer Durchführung mit (§ 98 BetrVG). Kommt bei der Aufstellung von Auswahlrichtlinien für Einstellungen, Versetzungen, Umgruppierungen oder Kündigungen KI zum Einsatz, bleibt das Mitbestimmungsrecht nach § 95 BetrVG bestehen (Abs. 2a). Muss der Betriebsrat die Einführung oder Anwendung von KI beurteilen, gilt ein Sachverständiger als erforderlich. Die Hinzuziehung wird weiterhin mit dem Arbeitgeber vereinbart (§ 80 Abs. 3 BetrVG).
Für die Richtlinie selbst sieht es anders aus. Das Arbeitsgericht Hamburg hat im Eilverfahren entschieden, dass Vorgaben zur Nutzung von ChatGPT das mitbestimmungsfreie Arbeitsverhalten betreffen und nicht das Ordnungsverhalten im Betrieb (§ 87 Abs. 1 Nr. 1 BetrVG). Auch eine Pflicht, KI-Ergebnisse zu kennzeichnen, löste kein Mitbestimmungsrecht nach § 87 Abs. 1 Nr. 6 aus, weil die Mitarbeitenden selbst kennzeichnen und kein Werkzeug sie überwacht. Im Fall nutzten die Beschäftigten das Werkzeug über private Konten im Browser (Beschluss vom 16. Januar 2024, 24 BVGa 1/24). Auf Unternehmenskonten mit Protokollierung lässt sich das nicht ohne Weiteres übertragen. Es liegt deshalb nahe, die Richtlinie zusammen mit einer Betriebsvereinbarung zum Werkzeug einzuführen.
Österreich. Kontrollmassnahmen und technische Systeme zur Kontrolle der Arbeitnehmer:innen, die die Menschenwürde berühren, darf der Arbeitgeber nur mit Zustimmung des Betriebsrats einführen. Diese Zustimmung lässt sich nicht ersetzen (§ 96 Abs. 1 Z 3 ArbVG). Zwei weitere Fälle brauchen die Zustimmung, hier kann die Schlichtungsstelle sie aber ersetzen (§ 96a ArbVG). Der erste sind Systeme, die personenbezogene Daten der Arbeitnehmer:innen über allgemeine Angaben zur Person und fachliche Voraussetzungen hinaus verarbeiten, ausser die Verwendung geht nicht über Pflichten aus Gesetz, Normen der kollektiven Rechtsgestaltung oder Arbeitsvertrag hinaus (Abs. 1 Z 1). Der zweite sind Systeme zur Beurteilung von Arbeitnehmer:innen, soweit sie Daten erheben, die nicht durch die betriebliche Verwendung gerechtfertigt sind (Abs. 1 Z 2). Für KI, die Leistung oder Eignung bewertet, ist das der wichtigste Fall. Berührt ein solches System zugleich die Menschenwürde, gilt zusätzlich § 96 Abs. 1 Z 3 ArbVG, und dann lässt sich die Zustimmung nicht ersetzen. Ohne Betriebsrat braucht es für Kontrollmassnahmen, die die Menschenwürde berühren, die Zustimmung der einzelnen Arbeitnehmer:innen (§ 10 AVRAG).
Schweiz. Einen Betriebsrat im deutschen Sinn kennt das Schweizer Recht nicht. Nach dem Mitwirkungsgesetz hat eine Arbeitnehmervertretung aber Anspruch auf rechtzeitige und umfassende Information (Art. 9). Wo es keine Vertretung gibt, stehen diese Rechte den Arbeitnehmenden direkt zu (Art. 4). In Fragen des Gesundheitsschutzes haben die Arbeitnehmenden oder ihre Vertretung zudem Mitspracherechte (Art. 48 Abs. 1 lit. a ArG). Dazu gehört Art. 26 ArGV 3: Systeme, die das Verhalten der Arbeitnehmenden am Arbeitsplatz überwachen sollen, dürfen nicht eingesetzt werden. Sind Überwachungssysteme aus anderen Gründen erforderlich, dürfen sie Gesundheit und Bewegungsfreiheit der Arbeitnehmenden nicht beeinträchtigen (zur Tragweite BGE 130 II 425). Anders als in Deutschland kommt es für Art. 26 ArGV 3 auf den Zweck des Systems an. Art. 328b OR und das Datenschutzgesetz gelten unabhängig davon. Für KI-Werkzeuge mit Protokollierung gehört diese Frage deshalb in die Freigabe.
Woran KI-Richtlinien in der Praxis scheitern
Viele KI-Richtlinien scheitern nicht an fehlenden Paragrafen, sondern an der Anwendung. Vier Fehler lassen sich leicht vermeiden:
- Verbot ohne Alternative. Wer alles verbietet und kein Werkzeug freigibt, riskiert Schatten-KI mit privaten Konten.
- Grundsätze ohne Beispiele. «Verantwortungsvoller Umgang» hilft niemandem bei der Frage, ob ein Kundenprotokoll in ein Werkzeug darf.
- Keine zuständige Person. Ohne Namen bleibt jede Ausnahmefrage liegen, und die Liste der Werkzeuge veraltet.
- Nur die Eingabe geregelt. Die Richtlinie regelt das Chatfenster, aber nicht die Agenten, die im selben Unternehmen schon E-Mails verschicken.
So wendet Legartis eine KI-Richtlinie im Alltag an
Anbieterbeispiel: Hier zeigen wir an unserem eigenen Produkt, wie eine KI-Richtlinie im Alltag anwendbar wird, und nennen nur, was wir öffentlich belegen können.
Eine Richtlinie hilft wenig, wenn Mitarbeitende sie erst suchen und auslegen müssen. Im agentischen Legal AI Workspace von Legartis heissen wiederkehrende Abläufe Frequent Actions. Sie gehören zum Legal Agent und arbeiten nach euren Vorgaben: Je nach Aufgabe greifen sie auf Playbooks, Guidelines, Vorlagen und Rechtsquellen zu. Eine Frequent Action kann zum Beispiel Anfragen zur Nutzung von KI-Werkzeugen anhand eurer KI-Richtlinie prüfen und Fälle, die eine zusätzliche Entscheidung erfordern, der zuständigen Person zuweisen. Das Ergebnis bleibt ein Vorschlag, den die zuständige Person prüft, und Legartis führt einen vollständigen Audit-Trail.
Für die Prüfung nach Baustein 3 nennen wir unsere eigenen Antworten: Legartis verarbeitet die Daten in der Schweiz und der EU, DSGVO-konform, und trainiert mit Kundendaten kein Modell. Legartis ist nach ISO 27001 zertifiziert. Wie Frequent Actions im Alltag arbeiten, zeigt die Seite Legal Workflow Automation.
Demo buchen: Wir zeigen dir, wie ein Ablauf im Legal Agent nach euren Vorgaben arbeitet, an welcher Stelle er einer Person zuweist und was im Audit-Trail festgehalten wird.
Stand: November 2026. Die Rechtsaussagen in diesem Beitrag haben wir mit dem Legartis Legal Agent gegen die Gesetzestexte geprüft. Freigegeben hat sie anschliessend Tereza Latova, Legal Engineer bei Legartis. Der Beitrag ersetzt keine Rechtsberatung im Einzelfall.
FAQ
Häufig gestellte Fragen zu Legartis.
Kein Gesetz verlangt ein Dokument mit diesem Namen. Die KI-Verordnung der EU (EU AI Act) regelt aber seit dem 2. Februar 2025 die KI-Kompetenz (Art. 4) und verbietet bestimmte Praktiken (Art. 5). Nach der heutigen Fassung von Art. 4 ergreifen Betreiber Massnahmen, die die KI-Kompetenz ihrer Mitarbeitenden fördern. Dazu kommen Pflichten aus der DSGVO und in der Schweiz aus dem DSG. In Deutschland ist eine Information zudem nur als Geschäftsgeheimnis geschützt, wenn angemessene Geheimhaltungsmassnahmen getroffen wurden (GeschGehG). Eine schriftliche KI-Richtlinie ist ein naheliegender Weg, diese Pflichten umzusetzen und ihre Einhaltung nachzuweisen.
Zehn Bausteine: Geltungsbereich, Zuständigkeit, freigegebene Werkzeuge, Datenklassen, erlaubte und ausgeschlossene Zwecke, Prüfung und Kennzeichnung der Ergebnisse, Regeln für KI, die selbst handelt, Schulung, Meldeweg und Überprüfung. Im Alltag am wichtigsten sind die Liste der Werkzeuge und eine Datenampel, die sagt, welche Daten in welches Werkzeug dürfen.
Der Richtlinie selbst oft nicht, dem Werkzeug häufig schon. Vorgaben dazu, wie Mitarbeitende KI bei der Arbeit nutzen, betreffen nach einem Eilbeschluss des Arbeitsgerichts Hamburg das mitbestimmungsfreie Arbeitsverhalten (24 BVGa 1/24). Ist das Werkzeug objektiv geeignet, Verhalten oder Leistung zu überwachen, etwa über nutzerbezogene Protokolle, hat der Betriebsrat nach § 87 Abs. 1 Nr. 6 BetrVG mitzubestimmen. Über die Planung ist er in aller Regel zu unterrichten (§ 90 BetrVG). In Österreich gelten die §§ 96 und 96a ArbVG, in der Schweiz das Mitwirkungsgesetz und Art. 26 ArGV 3.
Ja, wenn die KI-Richtlinie es erlaubt und die Voraussetzungen stimmen: ein Unternehmenskonto, ein Auftragsverarbeitungsvertrag, ausgeschlossenes Training mit euren Inhalten und, wenn Daten ausserhalb von EU und EWR verarbeitet oder von dort abgerufen werden, eine Grundlage für die Drittlandübermittlung. Dann kann ein Werkzeug für interne Informationen freigegeben werden. Personenbezogene Daten und Vertragsinhalte gehören nur in Werkzeuge, die für diese Datenklasse ausdrücklich freigegeben sind. Was das bei der Vertragsprüfung bedeutet, zeigt unser Beitrag Mit ChatGPT Verträge prüfen.
Mindestens einmal im Jahr, dazu immer dann, wenn ein neues Werkzeug dazukommt, ein Werkzeug neue Funktionen erhält, sich ein Gesetz ändert oder ein Vorfall passiert ist. Besonders wichtig ist der Moment, in dem ein Werkzeug nicht mehr nur Texte entwirft, sondern selbst handelt. Dann prüft die zuständige Person die Freigabe neu.
Entdecke weitere Insights
Weitere relevante Inhalte zu diesem Thema
Starte heute mit Legartis!
Talk to us about your business case or test Legartis right away!